Spis treści
- Czym jest phishing i dlaczego działa
- Najczęstsze formy phishingu: e-mail, SMS, telefon, social media
- Sygnały ostrzegawcze: jak rozpoznać fałszywą wiadomość
- Checklist: jak szybko zweryfikować podejrzaną wiadomość
- Phishing vs. prawdziwe komunikaty – porównanie w tabeli
- Dobre praktyki bezpieczeństwa na co dzień
- Co zrobić, jeśli kliknąłeś lub podałeś dane
- Podsumowanie
Czym jest phishing i dlaczego działa
Phishing to metoda oszustwa, w której przestępcy podszywają się pod bank, kuriera, urząd lub popularny serwis, by wyłudzić hasła, kody BLIK, dane karty albo nakłonić do instalacji złośliwej aplikacji. Atak zwykle zaczyna się od wiadomości e-mail, SMS lub komunikatora z linkiem do fałszywej strony logowania.
Phishing działa, bo żeruje na emocjach i nawykach: pośpiechu, strachu przed blokadą konta, chęci odebrania paczki czy „okazji” do dopłaty 1,99 zł. Wiadomości bywają napisane poprawnie, a podrobione strony łudząco podobne. Dlatego liczy się proces weryfikacji, a nie „przeczucie”.
Najczęstsze formy phishingu: e-mail, SMS, telefon, social media
Najbardziej klasyczny jest phishing e-mailowy: rzekoma faktura, skan, „potwierdzenie płatności” albo prośba o pilną weryfikację konta. Często dołączony jest załącznik (np. .zip, .html, .iso) lub link. W firmach popularny jest też „CEO fraud”, czyli prośba od „szefa” o przelew lub kody.
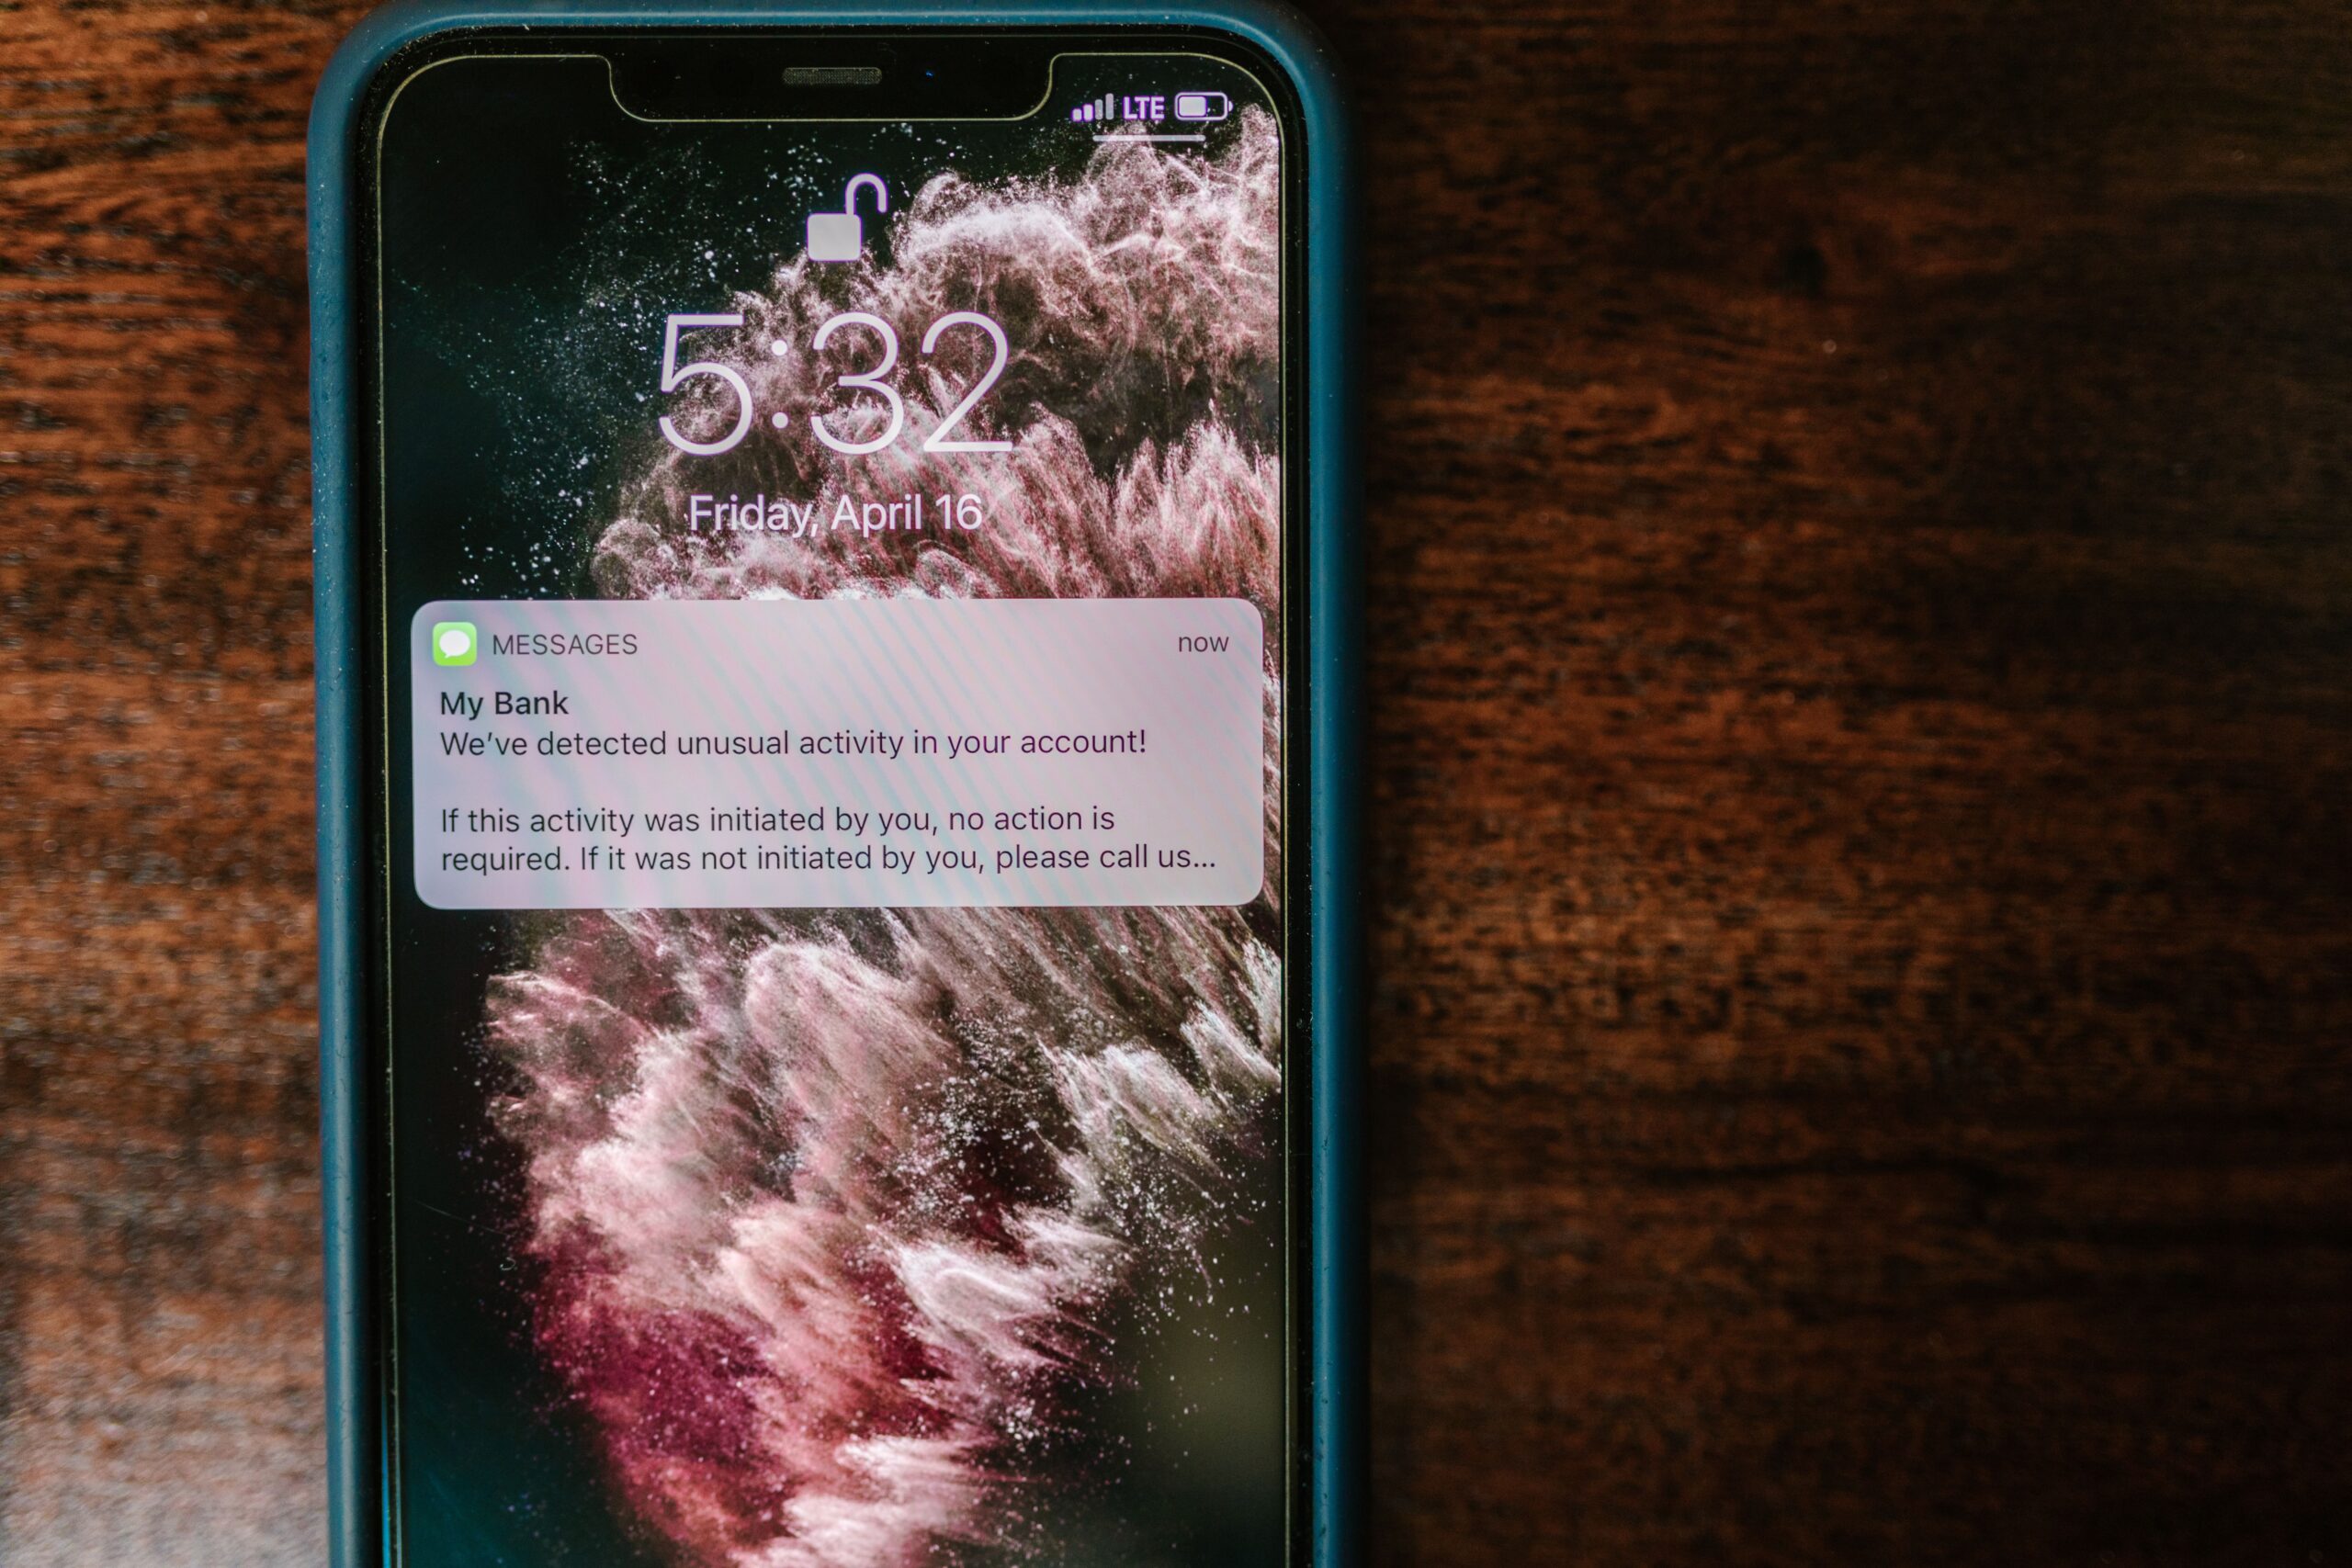
Smishing to phishing przez SMS: dopłata do paczki, mandat, zaległa płatność lub „Twoje konto zostanie zablokowane”. Takie wiadomości są krótkie, ale zawierają link do strony łudząco podobnej do płatności operatora czy banku. Vishing to z kolei telefon: oszust udaje konsultanta i wyciąga kody, hasła lub nakłania do instalacji aplikacji zdalnego pulpitu.
Coraz częściej ataki pojawiają się w mediach społecznościowych i komunikatorach. Przykład: „Hej, możesz na mnie zagłosować?”, „Zobacz to zdjęcie, to chyba ty” lub „Twoje konto narusza zasady, zaloguj się tutaj”. Link prowadzi do fałszywej strony logowania, a przejęte konto służy później do atakowania kolejnych osób.
Sygnały ostrzegawcze: jak rozpoznać fałszywą wiadomość
Pierwszy sygnał to presja czasu i groźby: „ostatnia szansa”, „konto zostanie zamknięte”, „paczka wróci do nadawcy”. Oszuści chcą, byś działał automatycznie. Prawdziwe instytucje zwykle dają czas i pokazują informacje w bezpiecznym kanale (aplikacja, panel klienta), a nie straszą w SMS-ie.
Drugi sygnał to podejrzany nadawca i adresy. W e-mailach zwracaj uwagę na domenę po znaku „@” oraz na „odpowiedz do” (Reply-To), które bywa inne niż nadawca. W SMS-ach niepokoi skrócony link lub domena podobna do oryginału (np. literówka, dodatkowy myślnik, końcówka .xyz zamiast .pl).
Trzeci sygnał to prośby o dane, których nikt nie powinien wymagać: hasło, pełny PIN, kody SMS, kod BLIK „do weryfikacji”, numer karty wraz z CVV. Bank ani urząd nie poprosi o takie informacje w wiadomości. Jeżeli ktoś dzwoni i prosi o kody autoryzacyjne – to praktycznie zawsze oszustwo.
Na co patrzeć w treści wiadomości
Wiele ataków zdradza się szczegółami: ogólnikowe zwroty („Szanowny kliencie”), brak imienia i nazwiska, niepasujący kontekst, dziwne formatowanie lub nietypowe załączniki. Pojawiają się też „haczykowe” obietnice: zwrot podatku, dopłata do paczki, refundacja, wygrana. To preteksty, byś kliknął link.
Checklist: jak szybko zweryfikować podejrzaną wiadomość
Skuteczna ochrona przed phishingiem polega na prostych nawykach: zatrzymaj się, sprawdź i dopiero działaj. Nawet jeśli wiadomość wygląda wiarygodnie, weryfikuj ją niezależnym kanałem. To szczególnie ważne przy płatnościach, „dopłatach” i logowaniach do banku lub poczty.
Kroki weryfikacji (60–120 sekund)
- Nie klikaj linku w wiadomości – otwórz stronę ręcznie (wpisz adres) lub użyj aplikacji.
- Sprawdź domenę: czy to dokładnie ta sama, której używa instytucja (bez literówek i dziwnych końcówek).
- Zweryfikuj sprawę w innym kanale: zadzwoń na oficjalny numer z strony, nie z SMS-a.
- Nie podawaj kodów SMS, BLIK ani danych karty w odpowiedzi na prośbę z wiadomości.
- Jeśli to „paczka” – sprawdź status po numerze przesyłki w oficjalnym serwisie przewoźnika.
Najczęstsze „przynęty” używane przez oszustów
- „Dopłać 1,49 zł do przesyłki, inaczej wróci do nadawcy”.
- „Wykryliśmy podejrzane logowanie – potwierdź dane w 10 minut”.
- „Zaległa faktura – zobacz dokument w załączniku”.
- „Zablokujemy konto firmowe – wymagane ponowne logowanie”.
- „Znajomy prosi o szybką pożyczkę / kod BLIK – pilna sprawa”.
Phishing vs. prawdziwe komunikaty – porównanie w tabeli
Poniższe różnice pomagają ocenić wiadomość bez zagłębiania się w techniczne szczegóły. Nie każdy punkt sam w sobie oznacza oszustwo, ale im więcej „czerwonych flag”, tym większe ryzyko phishingu. Zasada jest prosta: w sprawach finansowych ufaj tylko kanałom, które sam inicjujesz.
| Element | Typowy phishing | Zwykle prawdziwa komunikacja | Co zrobić |
|---|---|---|---|
| Link | Skrócony, z literówką, dziwna domena | Oficjalna domena, często bez linku do logowania | Wejdź ręcznie na stronę lub użyj aplikacji |
| Presja czasu | „Natychmiast”, „ostatnia szansa”, groźby | Konkretny termin, spokojny ton | Zatrzymaj się i zweryfikuj innym kanałem |
| Dane wrażliwe | Prosi o hasło, kod SMS, BLIK, CVV | Nie prosi o takie dane w wiadomości | Nigdy nie podawaj kodów i haseł |
| Załączniki | Nietypowe formaty, „faktura” bez kontekstu | Dokumenty dostępne po zalogowaniu | Nie otwieraj, potwierdź u nadawcy |
Dobre praktyki bezpieczeństwa na co dzień
Najlepsza obrona przed fałszywymi wiadomościami to zmniejszenie skutków błędu. Nawet ostrożna osoba może trafić na dopracowany atak. Dlatego włącz uwierzytelnianie dwuskładnikowe (2FA) tam, gdzie się da, i używaj menedżera haseł, by każde konto miało inne, silne hasło.
Aktualizuj system i przeglądarkę oraz unikaj instalowania aplikacji z linków w SMS-ach. W telefonie zwróć uwagę na uprawnienia aplikacji, a w bankowości mobilnej ustaw limity przelewów i powiadomienia push. W firmie warto dodać filtr antyspamowy, SPF/DKIM/DMARC oraz szkolenia z rozpoznawania phishingu.
Proste zasady, które realnie zmniejszają ryzyko
- Loguj się do banku tylko przez wpisany ręcznie adres lub aplikację.
- Nie autoryzuj operacji, których nie inicjowałeś (kody, zatwierdzenia push).
- Ogranicz publiczne udostępnianie danych (e-mail, numer telefonu, stanowisko).
- Włącz blokadę ekranu i szyfrowanie telefonu, by chronić kody i powiadomienia.
Co zrobić, jeśli kliknąłeś lub podałeś dane
Jeśli kliknąłeś link, ale nic nie wpisałeś, zamknij stronę i przeskanuj urządzenie aktualnym antywirusem. Sprawdź też, czy przeglądarka nie zapisała podejrzanych rozszerzeń. Gdy podałeś login i hasło – natychmiast zmień hasło w prawdziwym serwisie i wyloguj inne sesje.
Jeśli podałeś dane karty lub zatwierdziłeś płatność, skontaktuj się z bankiem i zastrzeż kartę albo ustaw blokady. Gdy podałeś kod BLIK lub autoryzowałeś przelew, dzwoń do banku od razu – czas bywa kluczowy. Warto też zgłosić incydent na policję oraz do CERT Polska, przekazując treść wiadomości i link.
Szybka lista działań „po fakcie”
- Zmiana haseł (od najważniejszych: e-mail, bank, social media) i włączenie 2FA.
- Kontakt z bankiem: blokady, reklamacja transakcji, monitoring rachunku.
- Skan urządzenia i usunięcie podejrzanych aplikacji/rozszerzeń.
- Zgłoszenie phishingu do CERT/serwisu oraz ostrzeżenie bliskich lub zespołu.
Podsumowanie
Phishing to nie „problem naiwnych”, tylko masowy biznes oparty na pośpiechu i podszywaniu się pod zaufane marki. Najlepsza strategia to prosta weryfikacja: nie klikaj w linki z wiadomości, sprawdzaj domeny, nie podawaj kodów i haseł oraz potwierdzaj sprawy w kanałach, które sam uruchamiasz. Dzięki tym nawykom znacząco zmniejszysz ryzyko oszustwa.